Il server di remediation AI collega scanner di sicurezza e assistenti AI
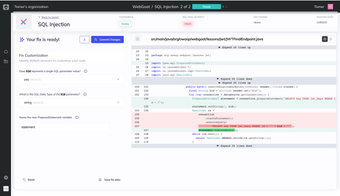
bugsy, da Mobb Dev, automatizza la remediation della sicurezza per sviluppatori e agenti AI, trasformando i risultati della scansione in correzioni applicate. Funziona come un server Model Context Protocol che consente agli assistenti AI di operare nel contesto del repository per generare e applicare modifiche al codice. Lo strumento fornisce generazione automatizzata di correzioni, un punto di ingresso CLI tramite npx e un'interfaccia di revisione web. Si rivolge a sviluppatori, manutentori di open-source e team DevSecOps riducendo lo sforzo di patching manuale.
Quali compiti puoi effettivamente utilizzare bugsy?
bugsy accetta i risultati dell'analisi statica e li trasforma in modifiche al codice, concentrandosi esclusivamente sulla rimediazione piuttosto che sulla rilevazione. I destinatari della distribuzione sono i manutentori di repository pubblici e integra le patch generate nello spazio di lavoro del repository per la verifica. La sua edizione comunitaria è ottimizzata per progetti open-source ed è destinata a chiudere il cerchio tra i rapporti di vulnerabilità e i cambiamenti concreti nel codice che gli sviluppatori possono esaminare e impegnare.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Quanto sono accurate le correzioni generate rispetto alle patch manuali?
Lo strumento produce modifiche suggerite descritte come correzioni di codice pronte per la produzione, ma la correttezza dipende dai risultati dello scanner upstream e dall'assistente che opera nel contesto del repository. Poiché bugsy non scopre vulnerabilità da solo, la qualità della patch si allinea con la precisione dei rapporti SAST e la chiarezza del prompt dell'assistente. I team dovrebbero eseguire una revisione del codice convenzionale e testare le modifiche generate dall'IA prima di fonderle nei rami principali.
È necessaria una conoscenza tecnica per ottenere risultati utili?
Eseguire bugsy come server MCP richiede una chiave API da Mobb e un assistente compatibile con MCP. Il progetto funziona anche come CLI tramite npx su sistemi con Node.js, consentendo un'esecuzione rapida senza un installer complesso. Gli ambienti MCP supportati includono Claude Desktop, Cursor e Windsurf, il che significa che gli amministratori devono configurare l'accesso al repository e le credenziali per consentire agli assistenti di applicare modifiche all'interno dello spazio di lavoro del progetto.
Quali sono i limiti che i team dovrebbero pianificare?
bugsy è indipendente dal fornitore ma ottimizzato per repository pubblici GitHub, GitLab e ADO, quindi i flussi di lavoro privati o auto-ospitati potrebbero necessitare di configurazioni aggiuntive. Lo strumento si basa interamente su input SAST esterni, quindi le lacune nella copertura dello scanner producono lacune nella rimediazione. Essendo un progetto focalizzato sulla comunità, i team che richiedono controlli esclusivi per le imprese dovrebbero pianificare una governance aggiuntiva attorno all'accesso, alla verifica e all'integrazione con i pipeline di sicurezza esistenti.
Scelta pratica per team allineati con flussi di lavoro SAST e MCP
bugsy è un'opzione pratica per sviluppatori e DevSecOps che utilizzano già strumenti SAST e assistenti compatibili con MCP e che accettano le patch suggerite dall'IA come punti di partenza. Mobb, fondata nel 2021 da Eitan Worcel e Jonathan Afek, si concentra sulla remediation automatizzata; i team dovrebbero pianificare tempo per la revisione umana delle modifiche generate e per la configurazione dell'accesso MCP prima di fare affidamento su di esso nelle pipeline di produzione.